

hace 2 años
Amazon CloudTrail es un servicio esencial de AWS que te permite auditar, monitorizar y registrar la actividad de tu cuenta de AWS. Dentro de la vasta capacidad de CloudTrail, los eventos de datos S3 destacan como una herramienta crucial para obtener una visibilidad granular de las interacciones con tus buckets de Amazon S3. Si buscas comprender quién accede a tus objetos, cuándo y cómo, los eventos de datos S3 son la respuesta.

- ¿Qué son exactamente los eventos de datos S3 de CloudTrail?
- ¿Por qué habilitar el registro de eventos de datos S3?
- Habilitando el registro de eventos de datos S3
- Consideraciones importantes al habilitar eventos de datos S3
- Consultando y analizando eventos de datos S3
- Permisos necesarios para CloudTrail y S3
- Eventos de datos S3 vs. Otros tipos de eventos de CloudTrail
- Preguntas Frecuentes (FAQ)
- Conclusión
¿Qué son exactamente los eventos de datos S3 de CloudTrail?
Los eventos de datos S3 de CloudTrail registran las operaciones de la API de Amazon S3 a nivel de objeto, como GetObject (obtener un objeto), DeleteObject (eliminar un objeto) y PutObject (colocar un objeto). Estos eventos te proporcionan un registro detallado de cada acceso y modificación que se realiza sobre tus objetos almacenados en S3. A diferencia de los eventos de administración, que se centran en las operaciones de gestión de la infraestructura de AWS (como crear o eliminar buckets S3), los eventos de datos se sumergen en la actividad dentro de esos buckets.
Imagina tener un registro completo de cada vez que un usuario o una aplicación descarga un archivo de tu bucket S3, o cuando se sube una nueva versión de un documento importante. Esa es la potencia de los eventos de datos S3.
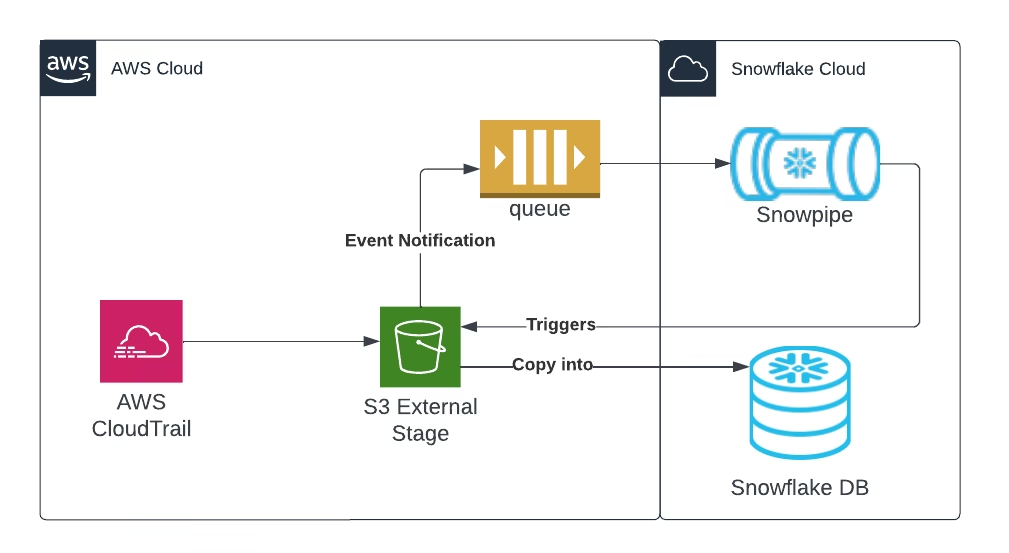
¿Por qué habilitar el registro de eventos de datos S3?
Activar el registro de eventos de datos S3 ofrece múltiples beneficios, especialmente en áreas cruciales como la seguridad, el cumplimiento normativo y la operación:
- Seguridad mejorada: Monitoriza el acceso a datos sensibles y detecta actividades inusuales o no autorizadas. Puedes identificar rápidamente si un actor malicioso está intentando acceder o manipular información crítica.
- Cumplimiento normativo: Muchas normativas de cumplimiento requieren un registro detallado del acceso a los datos. Los eventos de datos S3 te ayudan a cumplir con estos requisitos al proporcionar un rastro de auditoría completo.
- Análisis operativo: Comprende cómo se utilizan tus buckets S3. Analiza patrones de acceso, identifica objetos populares y optimiza el rendimiento o la estructura de tus buckets basándote en datos reales.
- Investigación y solución de problemas: En caso de incidentes de seguridad o problemas operativos, los registros de eventos de datos S3 son invaluables para investigar la causa raíz y tomar medidas correctivas.
Habilitando el registro de eventos de datos S3
Por defecto, CloudTrail solo registra eventos de administración. Para empezar a capturar eventos de datos S3, debes habilitarlos manualmente. Aquí te mostramos los pasos generales:
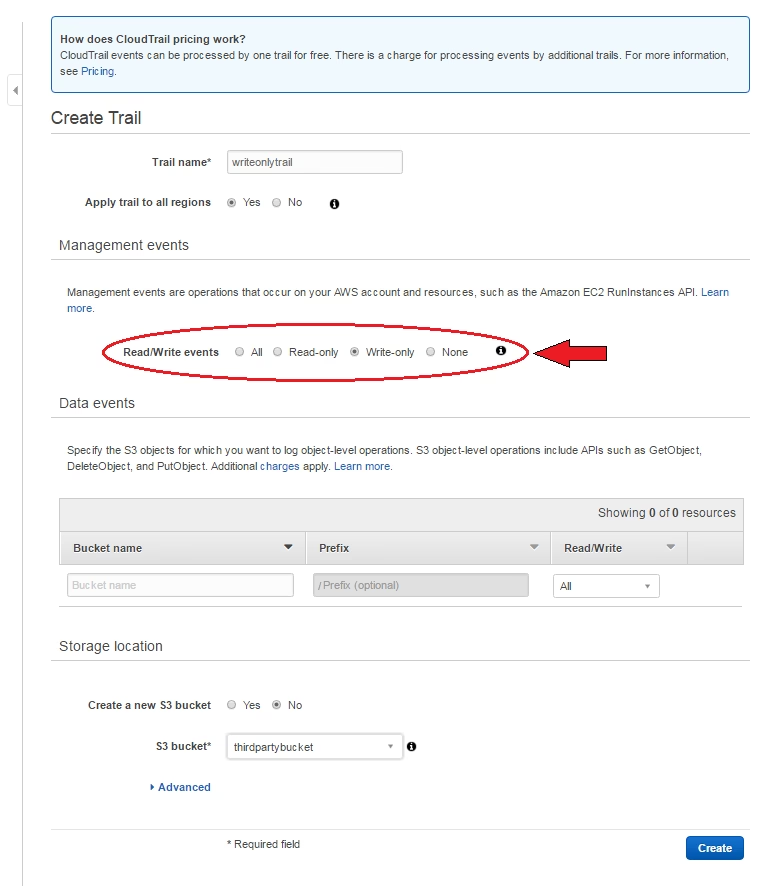
- Crear un trail en CloudTrail: Si aún no tienes un trail de CloudTrail configurado, necesitarás crear uno. Un trail es la configuración que le dice a CloudTrail qué eventos registrar y dónde almacenarlos.
- Configurar eventos de datos en el trail: Al crear o modificar tu trail, debes especificar que deseas registrar eventos de datos para S3. Puedes elegir registrar eventos de datos para todos tus buckets S3 o para buckets específicos.
- Seleccionar selectores de eventos: CloudTrail ofrece selectores de eventos básicos y avanzados. Para eventos de datos S3 en buckets de propósito general, puedes usar ambos. Para buckets de directorio (S3 Express One Zone), se requieren selectores avanzados.
- Elegir el bucket de almacenamiento de logs: Los logs de eventos de datos S3 se almacenan en un bucket S3 de tu elección. Es recomendable utilizar un bucket dedicado para los logs de CloudTrail, e incluso considerar usar un bucket en una cuenta AWS separada para centralizar los logs de múltiples cuentas.
Puedes habilitar el registro de eventos de datos S3 a través de la consola de CloudTrail o directamente desde la consola de Amazon S3, en las propiedades de cada bucket. La consola de S3 te ofrece una forma rápida de configurar un trail existente o crear uno nuevo para registrar los eventos de datos de ese bucket específico.
Consideraciones importantes al habilitar eventos de datos S3
Si bien los eventos de datos S3 son poderosos, es importante tener en cuenta algunas consideraciones:
- Volumen de logs: Buckets S3 con alta actividad pueden generar una gran cantidad de logs de eventos de datos rápidamente. Sé consciente del volumen potencial y planifica tu estrategia de almacenamiento y análisis.
- Costos: Los eventos de datos generan cargos adicionales a los de los eventos de administración. Consulta la página de precios de AWS CloudTrail para comprender los costos asociados y gestionarlos adecuadamente.
- Ciclo de vida de los logs: Implementa una configuración de ciclo de vida en tu bucket de almacenamiento de logs de CloudTrail para eliminar periódicamente los logs antiguos que ya no necesites. Esto ayuda a reducir costos de almacenamiento y facilita el análisis con herramientas como Amazon Athena.
Consultando y analizando eventos de datos S3
Los eventos de datos S3 no se muestran en el historial de eventos de CloudTrail. Para acceder a ellos y analizarlos, necesitas consultar los logs que se almacenan en tu bucket S3. Tienes varias opciones para esto:
- Amazon Athena: Athena es un servicio de consultas interactivo que te permite analizar datos directamente en S3 usando SQL estándar. Es una herramienta muy potente para consultar y analizar grandes volúmenes de logs de CloudTrail.
- Amazon CloudWatch Logs Filter Patterns: Puedes utilizar patrones de filtro en CloudWatch Logs para buscar eventos específicos dentro de los logs de CloudTrail. Esto es útil para búsquedas más sencillas o para configurar alertas basadas en ciertos eventos.
- Herramientas de terceros: Existen diversas herramientas de terceros que se integran con CloudTrail y facilitan el análisis y la visualización de los eventos de datos.
Para usar Athena, primero debes asegurarte de que tu trail de CloudTrail esté configurado para enviar logs a un bucket S3. Luego, puedes utilizar el asistente de Athena para crear tablas basadas en la estructura de los logs de CloudTrail y empezar a ejecutar consultas SQL.
Ejemplo de consulta Athena para buscar eventos GetObject:
SELECT * FROM tu_tabla_cloudtrail WHERE eventname = 'GetObject';Permisos necesarios para CloudTrail y S3
Para que CloudTrail pueda escribir logs en tu bucket S3, necesitas configurar una política de bucket S3 que otorgue los permisos necesarios a CloudTrail. Esta política debe permitir a CloudTrail realizar las acciones s3:GetBucketAcl y s3:PutObject en el bucket. AWS proporciona ejemplos de políticas de bucket que puedes adaptar a tu configuración, incluyendo consideraciones de seguridad como el uso de la clave de condición aws:SourceArn para limitar el acceso solo a tu trail de CloudTrail específico.
Es una buena práctica de seguridad utilizar un bucket S3 dedicado exclusivamente para los logs de CloudTrail y aplicar la política de bucket recomendada por AWS para garantizar que solo CloudTrail pueda escribir en él.
Eventos de datos S3 vs. Otros tipos de eventos de CloudTrail
Es importante diferenciar los eventos de datos S3 de otros tipos de eventos en CloudTrail:
| Tipo de Evento | Descripción | Ejemplos |
|---|---|---|
| Eventos de Administración | Registran operaciones de gestión de la infraestructura de AWS. | Creación de una instancia EC2, modificación de una regla de seguridad, creación de un bucket S3. |
| Eventos de Datos S3 | Registran operaciones de la API de S3 a nivel de objeto. | Obtener un objeto (GetObject), subir un objeto (PutObject), eliminar un objeto (DeleteObject). |
| Eventos de Actividad de Red | Registran acciones de la API de AWS realizadas a través de puntos de conexión de VPC. | Llamadas API desde una VPC privada a servicios AWS, incluyendo accesos denegados por políticas de punto de conexión. |
Cada tipo de evento tiene su propósito y se utiliza para diferentes casos de uso. Los eventos de datos S3 se centran específicamente en la actividad dentro de tus buckets S3, ofreciendo una visibilidad profunda en el acceso y la manipulación de tus objetos.
Preguntas Frecuentes (FAQ)
- ¿Puedo ver el contenido de un objeto S3 en el log de eventos de CloudTrail? No, CloudTrail no registra el contenido de los objetos S3, solo las operaciones de la API realizadas sobre ellos.
- ¿Por qué no veo los eventos de datos S3 en el historial de eventos de CloudTrail? Los eventos de datos no se muestran en el historial de eventos de CloudTrail. Debes consultar los logs almacenados en tu bucket S3 utilizando herramientas como Amazon Athena o CloudWatch Logs Filter Patterns.
- ¿Qué sucede si desconfiguro mi trail y el bucket S3 se vuelve inaccesible? CloudTrail intentará re-entregar los logs durante 30 días, y estos intentos generarán cargos. Para evitar cargos innecesarios, elimina el trail si está desconfigurado.
Conclusión
Los eventos de datos S3 de CloudTrail son una herramienta fundamental para cualquier organización que utilice Amazon S3 y necesite una visibilidad profunda de cómo se acceden y manipulan sus datos. Habilitar el registro de eventos de datos te permite fortalecer la seguridad, cumplir con normativas y optimizar tus operaciones en la nube. Aprovecha el poder de CloudTrail para tener un control total sobre tu almacenamiento en S3.