
hace 3 años
Los registros de eventos de Windows son herramientas cruciales para el seguimiento y la resolución de problemas en el sistema operativo. Sin embargo, con el tiempo, estos registros pueden crecer considerablemente, ocupando espacio en disco y dificultando la búsqueda de información relevante. En este artículo, te guiaremos paso a paso sobre cómo eliminar registros de eventos de Windows de manera efectiva, utilizando tanto la línea de comandos de PowerShell como el Visor de Eventos. Aprenderás a eliminar registros específicos, fuentes de eventos e incluso cómo mover los archivos de registro a otra ubicación para una mejor gestión.

Eliminar Registros de Eventos con PowerShell
PowerShell, la potente herramienta de línea de comandos de Windows, ofrece una forma eficiente y automatizada de gestionar los registros de eventos. El cmdlet clave para eliminar registros es Remove-EventLog. A continuación, exploraremos cómo utilizar este cmdlet y sus diferentes parámetros.

¿Qué es Remove-EventLog?
Remove-EventLog es un cmdlet de PowerShell diseñado específicamente para eliminar registros de eventos clásicos y anular el registro de fuentes de eventos asociadas. Es importante destacar que este cmdlet solo funciona con los registros de eventos clásicos y no con los registros que utilizan la tecnología Windows Event Log más reciente (utilizada en Windows Vista y versiones posteriores). Para estos últimos, se recomienda utilizar Get-WinEvent para consultar eventos.
Advertencia importante: Utilizar Remove-EventLog para eliminar registros de eventos del sistema operativo puede tener consecuencias no deseadas, incluyendo fallos en aplicaciones y comportamientos inesperados del sistema. Procede con precaución, especialmente al eliminar registros del sistema o de seguridad.
Sintaxis y Parámetros de Remove-EventLog
La sintaxis básica de Remove-EventLog es la siguiente:
Remove-EventLog [[-ComputerName] <String[]>] [-LogName] <String[]> [-WhatIf] [-Confirm] [<CommonParameters>] Remove-EventLog [[-ComputerName] <String[]>] [-Source <String[]>] [-WhatIf] [-Confirm] [<CommonParameters>]Desglosemos los parámetros más importantes:
- -LogName <String[]>: Este parámetro es obligatorio y especifica el nombre del registro de eventos que se desea eliminar. Puedes proporcionar uno o varios nombres de registros separados por comas. Por ejemplo:
-LogName "MyLog", "System". - -Source <String[]>: Este parámetro es opcional y permite especificar una o varias fuentes de eventos que se desean anular de registro. Al anular el registro de una fuente, el programa asociado ya no podrá escribir en ningún registro de eventos. Por ejemplo:
-Source "MyApp", "AnotherApp". - -ComputerName <String[]>: Este parámetro también es opcional y se utiliza para especificar un equipo remoto donde se realizará la operación. El valor predeterminado es el equipo local. Puedes usar el nombre NetBIOS, una dirección IP o un FQDN. Para el equipo local, usa el nombre del equipo, un punto (.) o localhost. Ejemplo:
-ComputerName "Server01", "localhost". - -Confirm: Este parámetro opcional solicita confirmación antes de ejecutar el cmdlet. Es útil para evitar eliminaciones accidentales.
- -WhatIf: Este parámetro opcional muestra qué ocurriría si se ejecutara el cmdlet, pero sin realizar la acción real. Permite previsualizar el impacto del comando.
Ejemplos Prácticos de Remove-EventLog
Veamos algunos ejemplos para entender mejor cómo utilizar Remove-EventLog:
Ejemplo 1: Eliminar un registro de eventos del equipo local
Remove-EventLog -LogName "MyLog"Este comando elimina el registro de eventos llamado "MyLog" del equipo local y anula el registro de sus fuentes de eventos.
Ejemplo 2: Eliminar registros de eventos de varios equipos
Remove-EventLog -LogName "MyLog", "TestLog" -ComputerName "Server01", "Server02", "localhost"Este comando elimina los registros "MyLog" y "TestLog" tanto del equipo local como de los equipos remotos "Server01" y "Server02". También anula el registro de las fuentes de eventos asociadas a estos registros en todos los equipos.
Ejemplo 3: Eliminar una fuente de eventos
Remove-EventLog -Source "MyApp"Este comando elimina la fuente de eventos llamada "MyApp" del equipo local. Después de ejecutar este comando, la aplicación "MyApp" no podrá escribir más en ningún registro de eventos.
Ejemplo 4: Eliminar un registro de eventos con confirmación
Este ejemplo muestra cómo verificar los registros existentes y confirmar la eliminación:
Get-EventLog -List Remove-EventLog -LogName "ZapLog" -Confirm Get-EventLog -ListPrimero, se listan los registros de eventos existentes. Luego, se elimina el registro "ZapLog", solicitando confirmación al usuario. Finalmente, se vuelve a listar los registros para verificar que "ZapLog" ya no está presente.
Ejemplo 5: Eliminar una fuente de eventos con confirmación
Similar al ejemplo anterior, pero para eliminar una fuente de eventos:
Get-WmiObject win32_nteventlogfile -Filter "logfilename='TestLog'" | foreach {$_.sources} Remove-Eventlog -Source "MyApp" -Confirm Get-WmiObject win32_nteventlogfile -Filter "logfilename='TestLog'" | foreach {$_.sources}Aquí, se utiliza Get-WmiObject para listar las fuentes de eventos asociadas al registro "TestLog". Luego, se elimina la fuente "MyApp" con confirmación y se vuelve a verificar la lista para confirmar la eliminación.
¿Dónde se almacenan los registros del Visor de Eventos?
Antes de considerar mover o gestionar los registros, es importante saber dónde se almacenan por defecto. Los archivos de registro del Visor de Eventos, por defecto, utilizan la extensión .evt (o .evtx en versiones más recientes) y se encuentran en la carpeta %SystemRoot%\System32\winevt\Logs.
La información sobre la ubicación y el nombre de los archivos de registro se almacena en el registro de Windows. Es posible modificar esta información para cambiar la ubicación predeterminada, lo cual puede ser útil si necesitas más espacio en disco o deseas organizar los registros de manera diferente.
Mover los archivos de registro del Visor de Eventos a otra ubicación
Mover los archivos de registro a una ubicación diferente puede ser una buena estrategia para liberar espacio en la partición del sistema o para centralizar la gestión de registros en un disco o ubicación específica. Hay dos métodos principales para lograr esto: mediante la interfaz del Visor de Eventos y mediante PowerShell.
Mover los registros mediante el Visor de Eventos (GUI)
Este método es sencillo y se realiza a través de la interfaz gráfica del Visor de Eventos:
- Crea una nueva carpeta en la ubicación deseada para los registros (por ejemplo,
C:\EventLogs). Asegúrate de configurar los permisos adecuados para esta carpeta (ver sección siguiente sobre permisos). - Abre el Visor de Eventos (busca "Visor de Eventos" en el menú Inicio).
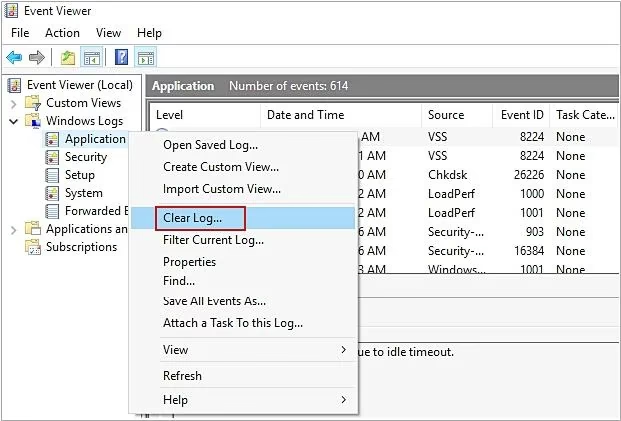
- En el panel izquierdo, navega hasta Registros de Windows y selecciona el registro que deseas mover (por ejemplo, Sistema).
- Haz clic derecho sobre el nombre del registro y selecciona Propiedades.
- En la pestaña General, localiza el campo Ruta del registro. Cambia la ruta al nuevo directorio que creaste, manteniendo el nombre del archivo de registro al final (por ejemplo,
C:\EventLogs\System.evtx). - Haz clic en Borrar registro y luego en Guardar y borrar para conservar los archivos de registro existentes en la nueva ubicación.
- Haz clic en Aplicar y luego en Aceptar.
- Verifica que los archivos de registro se hayan movido correctamente a la nueva carpeta. Si no aparecen, reinicia el sistema.
Configurar Permisos para la Nueva Carpeta de Registros
Es crucial configurar correctamente los permisos de la nueva carpeta donde se almacenarán los registros. Sigue estos pasos para asegurarte de que los permisos sean adecuados:
- Haz clic derecho en la carpeta creada (ej.
C:\EventLogs) y selecciona Propiedades. - Ve a la pestaña Seguridad y haz clic en Opciones avanzadas.
- Verifica que la herencia esté habilitada por defecto. Haz clic en Cambiar para cambiar el Propietario a SYSTEM y luego selecciona Deshabilitar herencia.
- Cuando se te pregunte si deseas convertir o eliminar los permisos heredados, selecciona Convertir permisos heredados en permisos explícitos en este objeto.
- Ajusta los permisos para que la carpeta tenga los permisos correctos, verificando la columna Se aplica a. Los permisos deben ser similares a los de la carpeta predeterminada
%SystemRoot%\System32\winevt\Logs. - Asegúrate de que Usuarios autenticados solo tengan permiso de Lectura para Esta carpeta y subcarpetas.
- Añade el usuario EventLog: Ve a la pestaña Seguridad, haz clic en Editar > Agregar. En Ubicaciones, selecciona el nombre del equipo local y haz clic en Aceptar. Escribe
NT SERVICE\EventLogen Escriba los nombres de objeto que desea seleccionar y haz clic en Comprobar nombres. Debe resolverse a EventLog. Haz clic en Aceptar. - Asegúrate de que Control total esté seleccionado en Permisos para EventLog para el usuario EventLog.
Mover los registros mediante PowerShell (Script)
También puedes utilizar un script de PowerShell para automatizar el proceso de mover los registros. Aquí tienes un ejemplo para mover los registros de seguridad a C:\Logs:
$originalFolder = "$env:SystemRoot\system32\winevt\Logs" $targetFolder = "C:\logs" $logName = "Security" $originalAcl = Get-Acl -Path $originalFolder -Audit -AllCentralAccessPolicies Set-Acl -Path $targetFolder -AclObject $originalAcl -ClearCentralAccessPolicy $targetAcl = Get-Acl -Path $targetFolder -Audit -AllCentralAccessPolicies $targetAcl.SetOwner([System.Security.Principal.NTAccount]::new("SYSTEM")) New-ItemProperty "HKLM:\SYSTEM\CurrentControlSet\Services\EventLog\$logName" -Name "AutoBackupLogFiles" -Value "1" -PropertyType "DWord" New-ItemProperty "HKLM:\SYSTEM\CurrentControlSet\Services\EventLog\$logName" -Name "Flags" -Value "1" -PropertyType "DWord" Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\EventLog\$logName" -Name "File" -Value "$targetFolder\$logName.evtx"Este script realiza los siguientes pasos:
- Define las rutas de la carpeta original y la nueva carpeta de destino, así como el nombre del registro ("Security" en este caso).
- Copia la lista de control de acceso (ACL) de la carpeta original a la nueva carpeta para mantener los permisos.
- Establece el propietario de la nueva carpeta a SYSTEM.
- Modifica el registro de Windows para indicar que se deben realizar copias de seguridad automáticas de los registros y para establecer la nueva ubicación del archivo de registro.
Preguntas Frecuentes (FAQ)
- ¿Qué sucede cuando elimino un registro de eventos?
- Al eliminar un registro de eventos, se borran todos los eventos contenidos en ese registro. Esta acción es irreversible, por lo que es importante asegurarse de que ya no necesitas la información contenida en los registros antes de eliminarlos. Si solo necesitas liberar espacio, considera archivar los registros en lugar de eliminarlos.
- ¿Es seguro eliminar los registros de eventos del sistema y seguridad?
- Eliminar los registros de eventos del sistema y seguridad (especialmente el de seguridad) puede dificultar la resolución de problemas y el análisis de incidentes de seguridad. Se recomienda ser muy cauteloso al eliminar estos registros y solo hacerlo si estás seguro de que no necesitas la información histórica. En entornos de producción, generalmente es preferible archivar los registros en lugar de eliminarlos por completo.
- ¿Puedo programar la eliminación automática de registros de eventos?
- Windows permite configurar políticas de retención para los registros de eventos, lo que te permite definir cuánto tiempo se conservan los registros o qué sucede cuando el registro alcanza un tamaño máximo. Puedes configurar estas políticas en el Visor de Eventos, en las propiedades de cada registro. Esto puede ser una alternativa más segura y gestionada que la eliminación manual o mediante scripts.
- ¿Qué diferencia hay entre eliminar un registro y anular el registro de una fuente de eventos?
- Eliminar un registro (con -LogName) borra el archivo de registro completo y anula el registro de todas las fuentes de eventos asociadas a ese registro. Anular el registro de una fuente de eventos (con -Source) solo impide que esa fuente específica escriba más eventos en cualquier registro, pero no elimina los registros existentes.
Conclusión
Gestionar los registros de eventos de Windows es una tarea importante para mantener el rendimiento y la seguridad del sistema. Eliminar registros de eventos con PowerShell usando Remove-EventLog o mover los archivos de registro a otra ubicación son técnicas útiles para administrar el espacio en disco y organizar la información de registro. Recuerda siempre proceder con precaución, especialmente al eliminar registros críticos del sistema o de seguridad, y considera las opciones de archivo y políticas de retención como alternativas a la eliminación completa en muchos casos.