
hace 2 años
Los eventos de Windows son registros detallados de actividades que ocurren en el sistema operativo. Estos eventos son cruciales para la administración, la resolución de problemas y, especialmente, para la seguridad informática. Entre la vasta cantidad de eventos que Windows registra, los eventos 4672 y 4624 destacan por su importancia en el seguimiento de inicios de sesión, particularmente aquellos que involucran cuentas con privilegios elevados. Comprender estos eventos es fundamental para cualquier administrador de sistemas o profesional de seguridad que busque mantener un entorno Windows seguro y vigilado.

¿Qué es el Evento ID 4624?
El Evento ID 4624, dentro del registro de seguridad de Windows, es un evento de inicio de sesión general. Este evento se registra cada vez que una cuenta inicia sesión en el sistema, ya sea localmente en la máquina, a través de la red, o como un servicio. Es el evento base de inicio de sesión y proporciona información esencial sobre cada intento de acceso al sistema.
Información Clave del Evento 4624
- Tipo de inicio de sesión: Indica cómo se inició la sesión. Puede ser interactivo (usuario directamente en la consola), de red (acceso remoto), por lotes (tareas programadas), servicio, entre otros.
- Cuenta de inicio de sesión: El nombre de la cuenta que intentó o logró iniciar sesión.
- Dominio de inicio de sesión: El dominio al que pertenece la cuenta. Para cuentas locales, suele ser el nombre de la computadora.
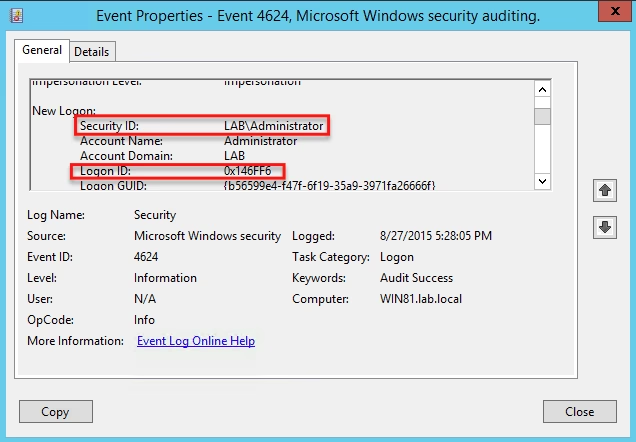
- ID de sesión de inicio de sesión: Un número único (por reinicio del sistema) que identifica la sesión. Este ID es crucial para correlacionar el evento 4624 con otros eventos relacionados con la misma sesión, como el evento 4672.
- Proceso de inicio de sesión: El proceso responsable del intento de inicio de sesión.
- Paquete de autenticación: El protocolo de autenticación utilizado (por ejemplo, Kerberos, NTLM).
- Estación de trabajo de red: Si el inicio de sesión es remoto, muestra el nombre de la estación de trabajo de red desde donde se originó el intento.
El evento 4624 es fundamental para tener una visión completa de quién está accediendo al sistema y cómo lo está haciendo. Sin embargo, por sí solo, no nos indica si el inicio de sesión involucra privilegios especiales.
¿Qué es el Evento ID 4672?
El Evento ID 4672 es un evento de inicio de sesión especial. Este evento se registra específicamente cuando una cuenta que tiene asignados privilegios equivalentes a administrador inicia sesión. Es decir, no solo se trata de cualquier inicio de sesión, sino de aquellos que involucran cuentas con capacidades administrativas o similares.
Privilegios Equivalentes a Administrador
Los privilegios equivalentes a administrador son un conjunto de derechos de usuario potentes que permiten a una cuenta eludir controles de seguridad en Windows. Estos privilegios están diseñados principalmente para servicios y aplicaciones que interactúan directamente con el sistema operativo. La mayoría de estos privilegios no deberían ser asignados a cuentas de usuario humanas, salvo en casos muy específicos y justificados.
Algunos ejemplos de privilegios equivalentes a administrador incluyen:
- SeBackupPrivilege y SeRestorePrivilege: Permiten realizar copias de seguridad y restauración del sistema, incluyendo archivos y carpetas a los que normalmente no se tendría acceso.
- SeTakeOwnershipPrivilege: Permite tomar posesión de cualquier objeto del sistema, incluyendo archivos, carpetas y claves de registro.
- SeDebugPrivilege: Permite depurar procesos del sistema, lo cual puede ser usado para examinar memoria y manipular procesos.
- SeLoadDriverPrivilege: Permite cargar y descargar controladores de dispositivos.
- SeSystemEnvironmentPrivilege: Permite modificar variables de entorno del sistema.
- SeSecurityPrivilege: Permite gestionar auditorías y el registro de seguridad.
Información Clave del Evento 4672
El evento 4672 proporciona información similar al evento 4624, pero se centra en la cuenta con privilegios especiales. Los campos más importantes son:
- Asunto: Identifica la cuenta que inició sesión con privilegios de administrador.
- ID de seguridad: El SID (Security Identifier) de la cuenta.
- Nombre de cuenta: El nombre de inicio de sesión de la cuenta.
- Dominio de cuenta: El dominio o nombre del equipo (para cuentas locales).
- ID de inicio de sesión: El ID de sesión, que permite la correlación con el evento 4624.
- Privilegios: Lista todos los privilegios equivalentes a administrador que la cuenta poseía al momento del inicio de sesión. Esta lista es crucial para entender qué capacidades especiales tiene esta cuenta.
Relación entre el Evento 4624 y 4672
Los eventos 4624 y 4672 están estrechamente relacionados. Cuando un usuario o una cuenta con privilegios de administrador inicia sesión, generalmente se registrarán ambos eventos. El evento 4624 registrará el inicio de sesión general, mientras que el evento 4672 especificará que este inicio de sesión involucró una cuenta con privilegios especiales.
La clave para correlacionar ambos eventos es el ID de inicio de sesión. Este ID es común a ambos eventos cuando se refieren al mismo inicio de sesión. Al analizar los registros de eventos, se puede buscar eventos 4624 y 4672 con el mismo ID de inicio de sesión para obtener una imagen completa del inicio de sesión de una cuenta privilegiada.
Importancia de los Eventos 4672 y 4624 para la Seguridad
La combinación de los eventos 4624 y 4672 es esencial para la monitorización de la seguridad en entornos Windows. Permiten:
- Detectar inicios de sesión de cuentas administrativas: Identificar cuándo administradores o cuentas con privilegios administrativos inician sesión en el sistema. Esto es crucial para la auditoría y para detectar posibles accesos no autorizados.
- Identificar el uso de cuentas de servicio y tareas programadas: Muchas cuentas de servicio y tareas programadas se ejecutan con privilegios elevados. Los eventos 4672 ayudan a monitorizar cuándo estas cuentas se activan, lo cual es importante para la seguridad y el cumplimiento normativo.
- Detectar posibles actividades maliciosas: Un aumento repentino o inusual en los eventos 4672 podría indicar una actividad maliciosa, como un intento de escalada de privilegios o el uso de cuentas comprometidas.
- Auditoría y cumplimiento: Estos eventos son fundamentales para cumplir con políticas de seguridad y normativas de cumplimiento, ya que proporcionan un registro auditable de los inicios de sesión de cuentas privilegiadas.
¿Cómo Utilizar los Eventos 4672 y 4624?
Para aprovechar al máximo estos eventos, se recomienda:
- Activar la auditoría de inicio de sesión: Asegurarse de que la auditoría de eventos de inicio de sesión esté habilitada en la política de seguridad local o de dominio. Esto garantiza que los eventos 4624 y 4672 se registren correctamente.
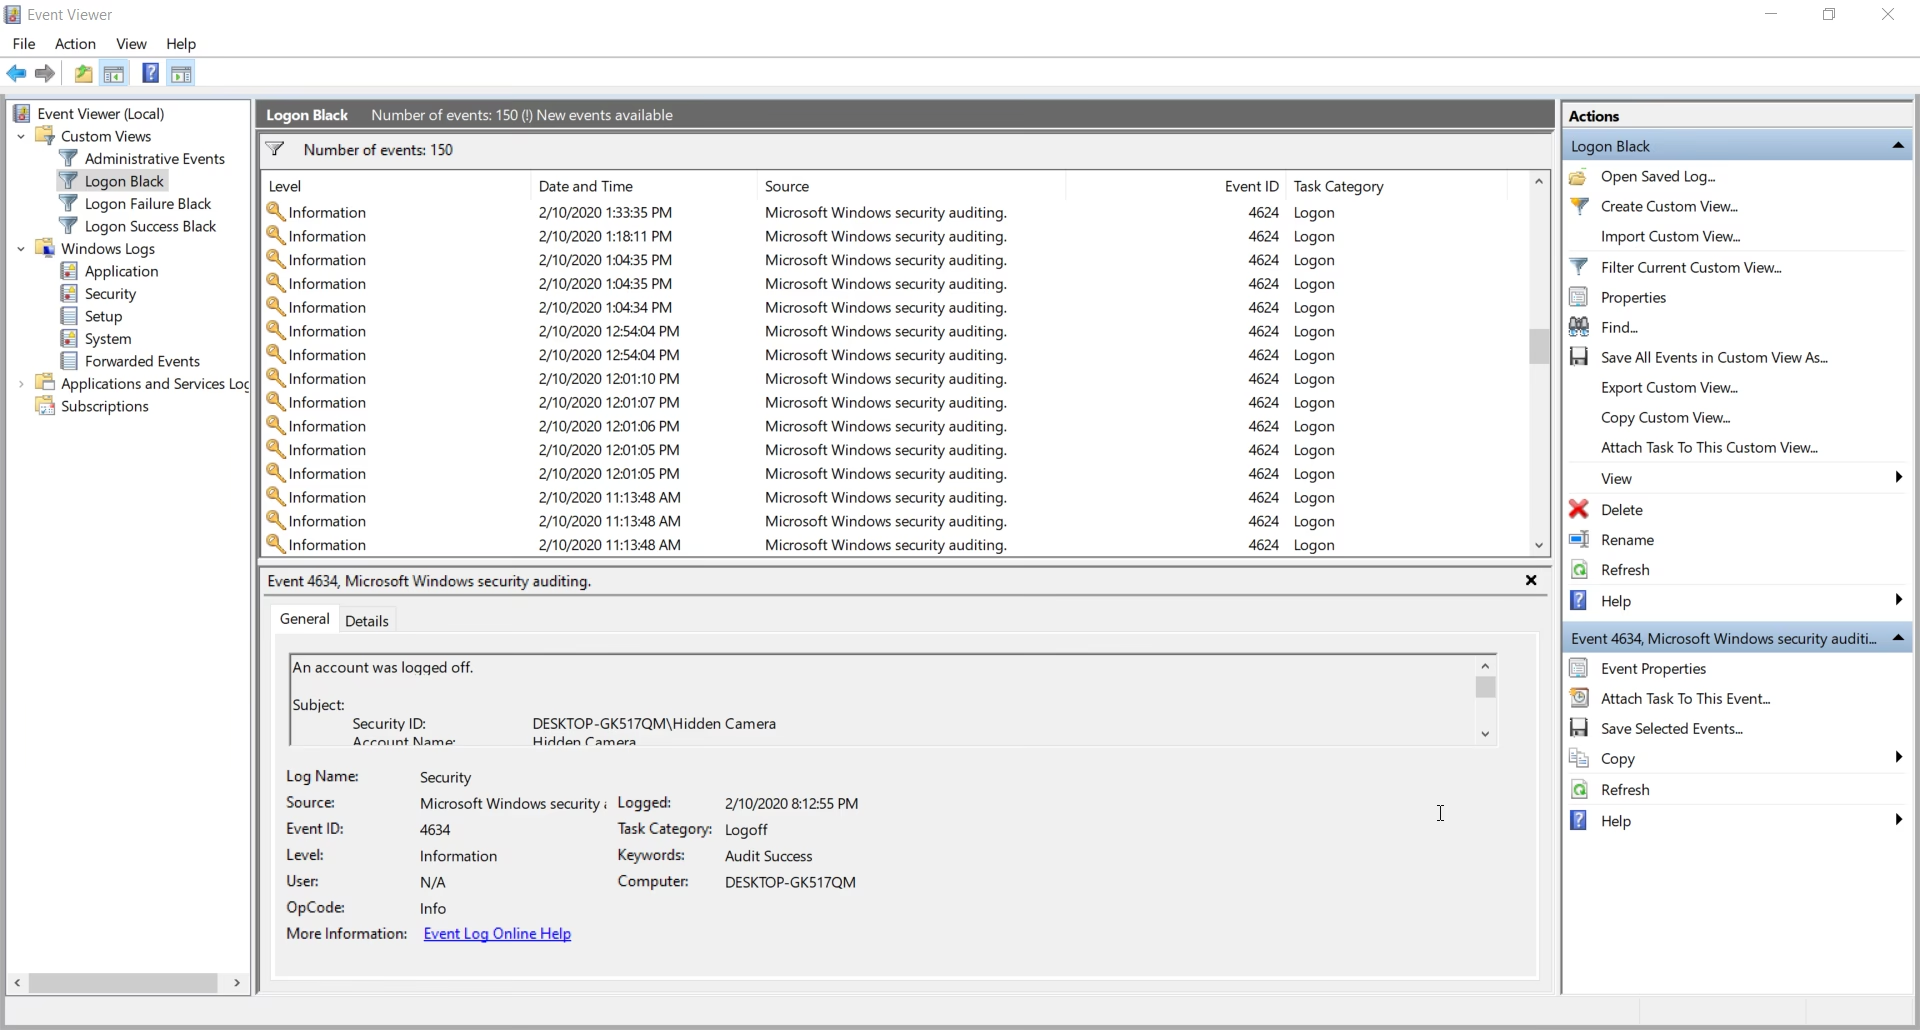
- Utilizar el Visor de Eventos de Windows: El Visor de Eventos es la herramienta nativa de Windows para revisar los registros de eventos. Se puede filtrar por el ID de evento (4624 o 4672) para buscar estos eventos específicos.
- Implementar un sistema SIEM: Para entornos más grandes y complejos, un Sistema de Gestión de Información y Eventos de Seguridad (SIEM) puede automatizar la recopilación, el análisis y la correlación de eventos de seguridad, incluyendo los eventos 4624 y 4672. Un SIEM puede generar alertas automáticas ante patrones sospechosos.
- Correlacionar eventos: Utilizar el ID de inicio de sesión para correlacionar eventos 4624 y 4672. Esto permite obtener una imagen completa de cada inicio de sesión de cuenta privilegiada.
- Analizar los privilegios listados en el evento 4672: Revisar la lista de privilegios en el evento 4672 para entender qué capacidades especiales tiene la cuenta que inició sesión. Esto puede ayudar a identificar si la cuenta tiene más privilegios de los necesarios.
Preguntas Frecuentes (FAQ)
- ¿Siempre se registra el evento 4672 junto con el 4624 para administradores?
- Generalmente sí. Cuando una cuenta con privilegios equivalentes a administrador inicia sesión, se registran ambos eventos. El 4624 es el inicio de sesión base, y el 4672 indica que se trata de un inicio de sesión con privilegios especiales.
- ¿Qué significa si veo un evento 4672 para una cuenta que no debería tener privilegios administrativos?
- Esto podría ser una señal de alerta. Indica que una cuenta que no se esperaba que tuviera privilegios de administrador, de alguna manera los tiene y los está utilizando. Debería investigarse para determinar si es legítimo o si se trata de una actividad maliciosa.
- ¿Dónde puedo encontrar estos eventos en Windows?
- Los eventos 4624 y 4672 se encuentran en el registro de seguridad de Windows. Se pueden visualizar utilizando el Visor de Eventos (eventvwr.msc) y navegando a Registros de Windows -> Seguridad.
- ¿Es posible deshabilitar el registro de estos eventos?
- Si bien es técnicamente posible modificar la política de auditoría para no registrar estos eventos, no es recomendable. Deshabilitar la auditoría de eventos de seguridad importantes como el 4672 y 4624 reduce significativamente la visibilidad de la seguridad del sistema y dificulta la detección de actividades maliciosas.
- ¿Qué sistemas operativos Windows registran estos eventos?
- Los eventos 4624 y 4672 son comunes en versiones modernas de Windows, incluyendo Windows 7, Windows 8.1, Windows 10, Windows 11, Windows Server 2008 R2 y versiones posteriores de Windows Server, incluyendo Windows Server 2025.
Conclusión
Los eventos de Windows 4624 y 4672 son herramientas esenciales para la seguridad y la administración de sistemas Windows. El evento 4624 proporciona información sobre todos los inicios de sesión, mientras que el evento 4672 se centra en los inicios de sesión de cuentas con privilegios equivalentes a administrador. Comprender y monitorizar estos eventos es crucial para detectar actividades sospechosas, auditar el acceso a sistemas críticos y mantener un entorno Windows seguro. Implementar una estrategia de monitorización de eventos que incluya estos IDs es un paso fundamental para cualquier organización que se tome en serio la seguridad de su infraestructura informática.