
hace 2 años
En el panorama actual de la ciberseguridad, donde las amenazas evolucionan constantemente y los volúmenes de datos crecen exponencialmente, comprender las herramientas y estrategias de defensa es fundamental. Dos conceptos que a menudo se entrelazan, pero que poseen funciones distintas, son SIM (Security Information Management) y SEM (Security Event Management). Este artículo explorará en profundidad las diferencias entre SIM y SEM, además de clarificar el concepto fundamental de evento de seguridad, ofreciendo una visión completa para entender cómo estas tecnologías trabajan juntas para proteger las infraestructuras digitales.

- ¿Qué es la Gestión de Logs y por qué es Importante?
- ¿Qué es SIM (Security Information Management)?
- ¿Qué es SEM (Security Event Management)?
- Diferencias Clave entre SIM y SEM
- ¿Qué es un Evento de Seguridad?
- SIEM: La Integración de SIM y SEM
- Beneficios de Utilizar SIM/SEM/SIEM
- Preguntas Frecuentes (FAQ)
- Conclusión
¿Qué es la Gestión de Logs y por qué es Importante?
Antes de profundizar en SIM y SEM, es crucial entender la base sobre la que operan: la gestión de logs. Los dispositivos informáticos, desde servidores y firewalls hasta aplicaciones y endpoints, generan constantemente registros o logs. Estos logs son archivos que documentan eventos, transacciones y actividades que ocurren dentro del sistema. Imagina los logs como el registro detallado de todo lo que sucede en tu infraestructura digital.
La importancia de estos logs radica en que son la materia prima esencial para la seguridad cibernética. Permiten a los administradores y equipos de seguridad:
- Detectar anomalías y comportamientos sospechosos: Analizando los logs se pueden identificar patrones inusuales que podrían indicar un ataque o una vulnerabilidad.
- Investigar incidentes de seguridad: En caso de un incidente, los logs proporcionan un rastro forense crucial para entender qué sucedió, cómo sucedió y quién estuvo involucrado.
- Solucionar problemas técnicos: Los logs no solo son valiosos para la seguridad, sino también para el diagnóstico y la resolución de problemas de rendimiento o fallos en sistemas y aplicaciones.
- Cumplir con normativas: Muchas regulaciones de cumplimiento normativo, como GDPR, HIPAA o PCI DSS, exigen la retención y el análisis de logs para demostrar la seguridad de los datos.
Sin una gestión efectiva de logs, las organizaciones se encuentran operando a ciegas, perdiendo visibilidad crucial sobre su estado de seguridad y la salud de sus sistemas.
¿Qué es SIM (Security Information Management)?
SIM, o Gestión de Información de Seguridad, se centra en la recopilación, almacenamiento y análisis a largo plazo de los logs. Su objetivo principal es proporcionar una visión histórica y retrospectiva de la seguridad. Piensa en SIM como un archivista meticuloso que organiza y analiza grandes volúmenes de logs para identificar tendencias y patrones a lo largo del tiempo.
Las características clave de un sistema SIM incluyen:
- Agregación de logs: Recopila logs de diversas fuentes, como firewalls, sistemas de detección de intrusiones (IDS), sistemas operativos, bases de datos y aplicaciones.
- Almacenamiento a largo plazo: Almacena los logs durante periodos extensos, permitiendo análisis históricos y cumplimiento normativo.
- Análisis forense: Facilita la investigación de incidentes de seguridad pasados, permitiendo reconstruir eventos y entender la raíz del problema.
- Generación de informes: Crea informes detallados sobre la actividad de seguridad, tendencias y cumplimiento normativo.
- Análisis de cumplimiento: Ayuda a demostrar el cumplimiento de regulaciones de seguridad mediante informes y análisis basados en logs históricos.
En esencia, SIM es una herramienta poderosa para la visibilidad histórica de la seguridad. Permite a las organizaciones comprender su postura de seguridad a lo largo del tiempo, identificar tendencias a largo plazo y preparar informes para auditorías y cumplimiento normativo.
¿Qué es SEM (Security Event Management)?
SEM, o Gestión de Eventos de Seguridad, se enfoca en la monitorización en tiempo real y la respuesta inmediata a eventos de seguridad. Su objetivo principal es la detección y alerta temprana de amenazas activas. Imagina SEM como un vigilante alerta que observa constantemente los logs en busca de actividades sospechosas y reacciona rápidamente ante cualquier señal de peligro.
Las características clave de un sistema SEM incluyen:
- Monitorización en tiempo real: Analiza los logs a medida que se generan, proporcionando una visión continua de la actividad actual.
- Correlación de eventos: Relaciona eventos de diferentes fuentes para identificar patrones complejos que podrían indicar un ataque.
- Detección de amenazas: Utiliza reglas y algoritmos para identificar actividades maliciosas o sospechosas en tiempo real.
- Alertas y notificaciones: Genera alertas automáticas cuando se detectan eventos de seguridad, notificando a los equipos de seguridad para una respuesta inmediata.
- Respuesta a incidentes: Facilita la respuesta rápida a incidentes de seguridad al proporcionar alertas tempranas e información contextual.
En resumen, SEM es una herramienta esencial para la detección y respuesta en tiempo real a amenazas de seguridad. Permite a las organizaciones identificar y reaccionar rápidamente ante ataques activos, minimizando el impacto de los incidentes de seguridad.
Diferencias Clave entre SIM y SEM
Aunque SIM y SEM trabajan con logs y se complementan, sus enfoques y objetivos son distintos. La siguiente tabla resume las principales diferencias:
| Característica | SIM (Security Information Management) | SEM (Security Event Management) |
|---|---|---|
| Enfoque Principal | Análisis histórico y retrospectivo | Monitorización en tiempo real y respuesta inmediata |
| Tipo de Análisis | Tendencias a largo plazo, patrones históricos, análisis forense | Detección de amenazas en tiempo real, correlación de eventos |
| Objetivo Principal | Visibilidad histórica, cumplimiento normativo, informes | Detección de amenazas activas, alertas tempranas, respuesta a incidentes |
| Uso de Datos | Logs históricos almacenados durante largos periodos | Logs en tiempo real, eventos actuales |
| Tiempo de Respuesta | Análisis posterior al evento, informes periódicos | Respuesta inmediata, alertas en tiempo real |
En términos sencillos, SIM mira hacia atrás para entender el pasado, mientras que SEM mira hacia el presente para actuar en el ahora.
¿Qué es un Evento de Seguridad?
El concepto de evento de seguridad es central tanto para SIM como para SEM. Un evento de seguridad se define como cualquier acción que, a través del uso de un sistema de información o red, resulta en un efecto adverso real o potencialmente adverso en un sistema de información, red y/o la información que reside en él.
Según el NIST (National Institute of Standards and Technology), un evento de seguridad también puede ser:
- Cualquier evento que intente cambiar el estado de seguridad del sistema (ejemplo: cambiar controles de acceso, nivel de seguridad de un usuario, contraseña de usuario).
- Cualquier evento que intente violar la política de seguridad del sistema (ejemplo: demasiados intentos de inicio de sesión).
En resumen, un evento de seguridad es cualquier cosa que pueda comprometer la confidencialidad, integridad o disponibilidad de los sistemas y la información. Esto abarca una amplia gama de actividades, desde intentos de acceso no autorizado y ataques de malware hasta errores de configuración y vulnerabilidades explotadas.
Es importante distinguir un evento de seguridad de un incidente de seguridad. Mientras que un evento de seguridad es cualquier ocurrencia que podría ser relevante para la seguridad, un incidente de seguridad es un evento de seguridad que ha resultado en una violación real o potencial de la seguridad. En otras palabras, no todos los eventos de seguridad se convierten en incidentes, pero todos los incidentes comienzan como eventos de seguridad.
SIEM: La Integración de SIM y SEM
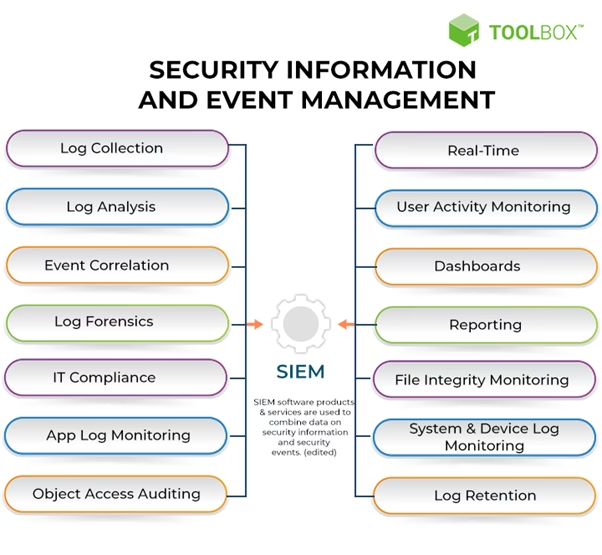
En la práctica, las funcionalidades de SIM y SEM a menudo se combinan en una sola plataforma conocida como SIEM (Security Information and Event Management), o Gestión de Información y Eventos de Seguridad. Un sistema SIEM integra las capacidades de recopilación, almacenamiento y análisis histórico de SIM con la monitorización en tiempo real, la correlación de eventos y las alertas de SEM.
Un sistema SIEM proporciona una solución unificada para la gestión de la seguridad, ofreciendo:
- Visibilidad completa: Consolida datos de seguridad de toda la infraestructura en una única plataforma.
- Detección y respuesta mejoradas: Combina el análisis histórico con la monitorización en tiempo real para una detección más precisa y una respuesta más rápida.
- Automatización: Automatiza tareas como la recopilación de logs, el análisis, la generación de informes y la respuesta a incidentes.
- Cumplimiento normativo simplificado: Facilita la demostración del cumplimiento normativo a través de informes y análisis históricos.
La mayoría de las organizaciones modernas optan por soluciones SIEM para obtener una gestión de seguridad integral y eficaz.
Beneficios de Utilizar SIM/SEM/SIEM
La implementación de sistemas SIM, SEM o SIEM ofrece numerosos beneficios para la seguridad de una organización:
- Mejora la detección de amenazas: Permite identificar amenazas que podrían pasar desapercibidas con métodos de seguridad tradicionales.
- Acelera la respuesta a incidentes: Proporciona alertas tempranas y herramientas para investigar y responder rápidamente a incidentes de seguridad.
- Fortalece la postura de seguridad: Ofrece una visión clara de la seguridad de la organización, permitiendo identificar vulnerabilidades y áreas de mejora.
- Optimiza la gestión de logs: Automatiza la recopilación, almacenamiento y análisis de logs, liberando recursos y mejorando la eficiencia.
- Facilita el cumplimiento normativo: Simplifica la demostración del cumplimiento de regulaciones de seguridad.
- Reduce el riesgo: Al mejorar la detección, respuesta y gestión de la seguridad, se reduce significativamente el riesgo de sufrir incidentes de seguridad y sus consecuencias.
Preguntas Frecuentes (FAQ)
¿Cuál es el propósito principal de SIM?
El propósito principal de SIM es proporcionar una visión histórica de la seguridad, permitiendo el análisis de tendencias a largo plazo, la investigación forense y el cumplimiento normativo.
¿Cuál es el propósito principal de SEM?
El propósito principal de SEM es la monitorización en tiempo real de eventos de seguridad y la respuesta inmediata a amenazas activas.
¿Cómo trabajan juntos SIM y SEM?
SIM y SEM trabajan juntos en un sistema SIEM, donde SIM proporciona el análisis histórico y SEM la monitorización en tiempo real, ofreciendo una solución integral para la gestión de la seguridad.
¿Qué es exactamente un evento de seguridad?
Un evento de seguridad es cualquier acción que podría tener un efecto adverso en la seguridad de un sistema o red, ya sea un intento de violación de seguridad o una violación real.
Conclusión
En resumen, SIM y SEM son componentes esenciales de una estrategia de ciberseguridad robusta. Mientras que SIM se centra en el análisis histórico y el cumplimiento normativo, SEM se dedica a la detección y respuesta en tiempo real a amenazas. La integración de ambos en sistemas SIEM proporciona una solución completa y eficaz para la gestión de la seguridad, permitiendo a las organizaciones protegerse de manera proactiva y reactiva ante el panorama de amenazas en constante evolución. Comprender las diferencias y sinergias entre SIM y SEM es crucial para cualquier profesional de la ciberseguridad y para cualquier organización que busque fortalecer su postura de seguridad digital.