

hace 9 años
En el ámbito de la seguridad informática, los registros de eventos de Windows se erigen como una fuente de información invaluable para comprender y rastrear la actividad dentro de un sistema. Estos registros, meticulosamente detallados, ofrecen una ventana transparente a las operaciones que se llevan a cabo, desde el acceso a archivos hasta las modificaciones en la configuración del sistema. Para los profesionales de seguridad, entender y analizar estos eventos es fundamental para detectar anomalías, investigar incidentes y fortalecer la postura de seguridad de una organización. En este artículo, exploraremos en profundidad algunos eventos de Windows clave, especialmente relevantes para la auditoría de seguridad en entornos Active Directory y el acceso a recursos compartidos en red, proporcionando una guía práctica para su interpretación y utilización.

- Evento ID 4737: Modificación de Grupo Global de Seguridad
- Evento ID 4720: Creación de Cuenta de Usuario
- Evento ID 4738: Modificación de Cuenta de Usuario
- Evento ID 5140: Acceso a Objeto de Recurso Compartido de Red
- Tabla Comparativa de Eventos
- Preguntas Frecuentes sobre Eventos de Seguridad de Windows
- Conclusión
Evento ID 4737: Modificación de Grupo Global de Seguridad
El evento ID 4737 se activa específicamente cuando se realiza una modificación en un grupo global de seguridad dentro de Active Directory. Este evento es de suma importancia para la auditoría y el seguimiento de cambios en la gestión de usuarios y permisos. En un entorno organizacional, los grupos globales de seguridad son utilizados para controlar el acceso a recursos y aplicaciones, por lo que cualquier modificación en estos grupos debe ser minuciosamente registrada y, idealmente, justificada por procedimientos establecidos.
Imaginemos una situación donde una organización utiliza registros de eventos de seguridad de Windows para detectar modificaciones no autorizadas en grupos de usuarios. La correcta gestión de estos grupos es vital para mantener la seguridad y el cumplimiento normativo. La detección temprana de cambios no planificados permite verificar si se han seguido los protocolos adecuados y si existe una justificación válida para cada modificación. Herramientas como Splunk pueden ser utilizadas para recolectar y analizar estos registros, facilitando la correlación con registros de incidentes internos y asegurando que cada modificación de usuario tenga su correspondiente registro de incidente, garantizando así la trazabilidad y la rendición de cuentas.

El evento 4737 complementa a otros eventos relacionados con la gestión de grupos, como el evento 4728, que indica la adición de un miembro a un grupo global de seguridad. Monitorear conjuntamente estos eventos proporciona una visión completa de la dinámica de los grupos de seguridad en Active Directory.
Evento ID 4720: Creación de Cuenta de Usuario
El evento ID 4720 se genera cuando se crea una nueva cuenta de usuario en Active Directory. Este evento es esencial para mantener un registro completo de la creación de usuarios y para garantizar que el proceso de alta de nuevos empleados o cuentas de servicio se realice de forma controlada y auditable. La información que proporciona este evento es crucial para responder a las preguntas fundamentales de la auditoría: ¿Quién?, ¿Dónde? y ¿Cuándo? se creó la cuenta.
Herramientas como ADAudit Plus destacan la importancia de esta información, ofreciendo informes detallados que permiten a los administradores tener un conocimiento completo de las actividades en Active Directory. La capacidad de auditar, monitorear y generar informes en tiempo real sobre los objetos de AD, incluyendo usuarios, grupos, GPOs, computadoras, OUs, DNS, esquemas de AD y cambios de configuración, es vital para la seguridad. El evento 4720, junto con otros eventos relacionados con la gestión de usuarios, proporciona la base para estos informes y alertas, permitiendo una respuesta rápida ante cualquier actividad sospechosa o no deseada.

Evento ID 4738: Modificación de Cuenta de Usuario
Similar al evento 4720, pero en este caso refiriéndose a las modificaciones, el evento ID 4738 se activa cuando se modifica una cuenta de usuario en Active Directory. Este evento es fundamental para rastrear cambios en los atributos de las cuentas de usuario, como contraseñas, pertenencia a grupos, información de contacto, y otros datos relevantes. Al igual que el evento 4720, la información clave que proporciona el evento 4738 se centra en el ¿Quién?, ¿Dónde? y ¿Cuándo? se realizó la modificación.
La auditoría del evento 4738 es crucial para detectar cambios no autorizados o inapropiados en las cuentas de usuario. Por ejemplo, un cambio en los permisos de un usuario, la modificación de su número de teléfono o la alteración de su descripción pueden ser indicativos de actividades maliciosas o errores de configuración. Herramientas de auditoría como ADAudit Plus facilitan el seguimiento de estos eventos, proporcionando informes detallados y alertas en tiempo real para garantizar la integridad y seguridad de las cuentas de usuario en Active Directory.
Evento ID 5140: Acceso a Objeto de Recurso Compartido de Red
El evento ID 5140 se registra cada vez que se accede a un objeto de recurso compartido de red. Este evento se centra en el acceso a archivos y carpetas compartidas en la red, y se registra únicamente la primera vez que se intenta acceder a un recurso compartido durante una sesión, es decir, se registra una vez por sesión. Este evento es de tipo "Auditoría de Éxito" o "Auditoría de Fallo" dentro de la categoría "Acceso a Objetos: Recurso Compartido de Archivos".
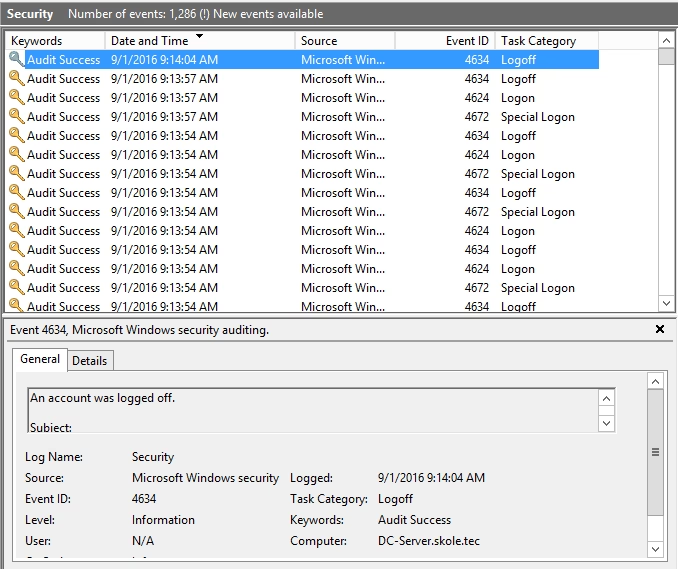
El evento 5140 proporciona información detallada sobre el acceso al recurso compartido, incluyendo:
- ID de Seguridad: Identificador de seguridad del usuario que realizó el acceso.
- Nombre de Cuenta: Nombre de la cuenta de usuario que accedió al recurso.
- ID de Inicio de Sesión: Identificador de la sesión de inicio de sesión.
- Tipo de Objeto: Tipo de objeto accedido (en este caso, recurso compartido de red).
- Dirección de Origen: Dirección IP del equipo que accedió al recurso.
- Puerto de Origen: Puerto de origen del equipo que accedió al recurso.
- Nombre del Recurso Compartido: Nombre del recurso compartido al que se accedió.
- Ruta del Recurso Compartido: Ruta UNC del recurso compartido.
- Máscara de Acceso: Representación numérica de los permisos solicitados.
- Accesos: Descripción textual de los permisos solicitados (ej. Lectura de Datos, Escritura de Datos).
¿Por qué es importante monitorear el evento ID 5140?
El monitoreo del evento 5140 es crucial por diversas razones de seguridad y operativas:
- Monitoreo de accesos a recursos críticos: Permite supervisar todos los accesos y recursos compartidos en equipos de alto valor, como servidores de archivos o bases de datos.
- Verificación de origen del acceso: Facilita la comprobación de si el acceso proviene de rangos de IP internos y autorizados, ayudando a detectar accesos desde redes externas no confiables.
- Control de conexiones entre equipos: Permite asegurar que ciertos equipos no se conecten con otros específicos, reforzando políticas de segmentación de red y control de acceso.
- Detección de accesos desde IPs sospechosas: Facilita la monitorización de intentos de acceso desde direcciones IP específicas que se consideren sospechosas o maliciosas.
- Seguimiento de tipos de acceso específicos: Permite monitorear tipos de acceso particulares, como "Escritura de Datos", para detectar posibles intentos de modificación no autorizada de archivos.
Herramientas como ADAudit Plus simplifican la auditoría de eventos de servidores de archivos Windows y recursos compartidos, ayudando a las organizaciones a cumplir con sus necesidades de seguridad, operativas y de cumplimiento normativo de manera eficiente.
Tabla Comparativa de Eventos
| Evento ID | Descripción | Categoría Principal | Importancia para la Seguridad |
|---|---|---|---|
| 4737 | Modificación de Grupo Global de Seguridad | Gestión de Grupos | Alta: Permite detectar cambios no autorizados en permisos de acceso. |
| 4720 | Creación de Cuenta de Usuario | Gestión de Usuarios | Alta: Fundamental para auditar la creación de nuevas cuentas y asegurar procesos controlados. |
| 4738 | Modificación de Cuenta de Usuario | Gestión de Usuarios | Alta: Permite rastrear cambios en atributos de usuario y detectar modificaciones sospechosas. |
| 5140 | Acceso a Objeto de Recurso Compartido de Red | Acceso a Objetos | Alta: Crucial para monitorear el acceso a archivos y carpetas compartidas y detectar accesos no autorizados o anómalos. |
Preguntas Frecuentes sobre Eventos de Seguridad de Windows
- ¿Cómo puedo acceder a los registros de eventos de Windows?
Puedes acceder a los registros de eventos utilizando el Visor de Eventos de Windows (eventvwr.msc). - ¿Qué nivel de registro debo configurar para capturar estos eventos?
Debes asegurarte de que la auditoría de seguridad esté habilitada y configurada para capturar eventos de éxito y/o fallo según tus necesidades de auditoría. - ¿Existen herramientas que faciliten el análisis de estos eventos?
Sí, existen diversas herramientas SIEM (Security Information and Event Management) como Splunk, y herramientas de auditoría de Active Directory como ADAudit Plus, que simplifican la recolección, el análisis y la generación de informes sobre eventos de seguridad de Windows. - ¿Con qué frecuencia debo revisar los registros de eventos de seguridad?
La frecuencia de revisión depende de las necesidades de seguridad de tu organización. En entornos de alta seguridad, la revisión debe ser continua o al menos diaria. - ¿Qué debo hacer si detecto un evento sospechoso?
Si detectas un evento sospechoso, debes investigar de inmediato para determinar si se trata de una actividad legítima o de un posible incidente de seguridad. Sigue los procedimientos de respuesta a incidentes de tu organización.
Conclusión
Los eventos de seguridad de Windows, como los eventos ID 4737, 4720, 4738 y 5140, son pilares fundamentales para una estrategia de seguridad robusta. Comprender su significado y monitorearlos de manera efectiva permite a las organizaciones detectar, investigar y responder a amenazas de seguridad de forma proactiva. La implementación de herramientas de análisis de registros y la definición de procedimientos de auditoría basados en estos eventos son pasos esenciales para proteger la información y la infraestructura de cualquier organización.