
hace 2 años
En el panorama actual de la ciberseguridad, la capacidad de monitorear y auditar los accesos a los sistemas es fundamental. En entornos de Active Directory, el seguimiento de los eventos de inicio y cierre de sesión se convierte en una práctica esencial para garantizar la seguridad de la identidad y la protección de datos. Identificar patrones de acceso inusuales, como intentos de inicio de sesión fuera del horario laboral, puede ser crucial para detectar y prevenir amenazas internas o externas.

- ¿Qué son los Eventos de Inicio de Sesión y los Eventos de Inicio de Sesión de Cuenta?
- Pasos para Habilitar la Auditoría de Eventos de Inicio de Sesión en Active Directory
- Búsqueda de Registros de Eventos de Inicio y Cierre de Sesión en el Visor de Eventos
- IDs de Evento Importantes para la Auditoría de Inicio de Sesión
- Desafíos de la Auditoría Nativa de Active Directory
- Alternativas a la Auditoría Nativa: Soluciones de Terceros
- ¿Cómo Auditar la Actividad del Usuario en Windows en General?
- Preguntas Frecuentes (FAQs)
- Conclusión
¿Qué son los Eventos de Inicio de Sesión y los Eventos de Inicio de Sesión de Cuenta?
Antes de sumergirnos en el proceso de auditoría, es importante comprender la diferencia entre dos políticas clave: 'Auditar eventos de inicio de sesión' y 'Auditar eventos de inicio de sesión de cuenta'. Ambas están deshabilitadas por defecto en Active Directory, lo que requiere una activación manual para comenzar a registrar la actividad.
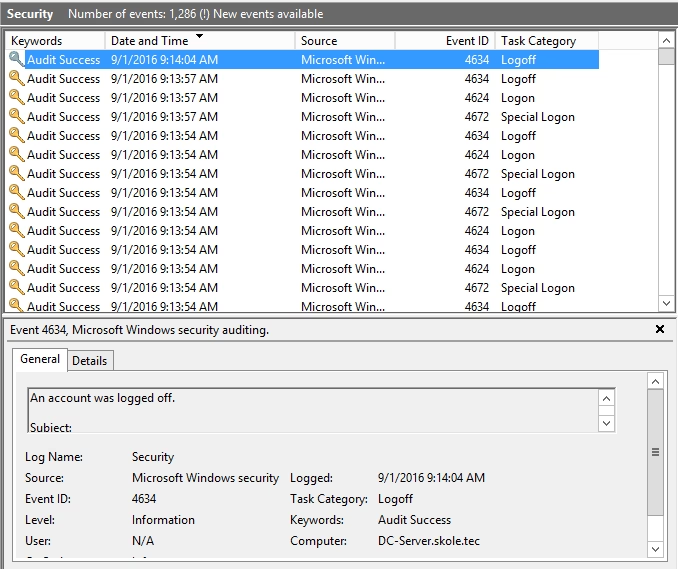
- Auditar eventos de inicio de sesión: Esta política se centra en registrar cada intento de un usuario para iniciar o cerrar sesión en un equipo. Los eventos generados por esta política se almacenan en el equipo donde se produce el intento de inicio o cierre de sesión. En controladores de dominio, estos eventos reflejan la actividad de cuentas de dominio, mientras que en equipos locales, se registran los eventos de cuentas de usuario locales.
- Auditar eventos de inicio de sesión de cuenta: Esta política, por otro lado, se encarga de registrar los eventos generados en un equipo que se utiliza para validar los intentos de un usuario de iniciar o cerrar sesión en otro equipo. Estos eventos se generan y almacenan en el controlador de dominio que autentica a un usuario de dominio. Para cuentas locales, los eventos se registran en el equipo local que realiza la autenticación.
En resumen, 'Auditar eventos de inicio de sesión' se enfoca en la actividad local de inicio y cierre de sesión, mientras que 'Auditar eventos de inicio de sesión de cuenta' se centra en la autenticación de cuentas a través de los controladores de dominio.
Pasos para Habilitar la Auditoría de Eventos de Inicio de Sesión en Active Directory
A continuación, detallaremos los pasos necesarios para activar la auditoría de eventos de inicio y cierre de sesión utilizando la Consola de Administración de Directivas de Grupo (GPMC) y el Visor de Eventos de Windows.
Paso 1: Habilitar 'Auditar eventos de inicio de sesión'
- Ejecute el comando gpmc.msc para abrir la Consola de Administración de Directivas de Grupo.
- Para aplicar la política a todo el dominio, haga clic derecho en el objeto de dominio y seleccione 'Crear un GPO en este dominio y vincularlo aquí...'. Si desea aplicar la política a una Unidad Organizativa (OU) específica, seleccione la OU en lugar del dominio.
- Asigne un nombre descriptivo al nuevo GPO, por ejemplo, 'Informes de Inicio y Cierre de Sesión'.
- Haga clic derecho en el GPO recién creado y seleccione 'Editar'.
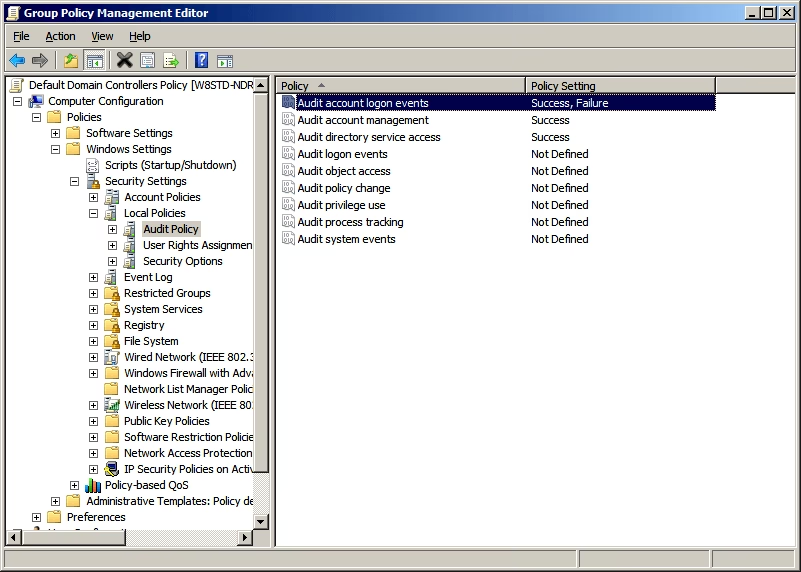
- En la ventana del Editor de administración de directivas de grupo (GPME), navegue a: Configuración del equipo -> Directivas -> Configuración de Windows -> Configuración de seguridad -> Directivas locales -> Directiva de auditoría.
- En el panel derecho, haga doble clic en 'Auditar eventos de inicio de sesión' o haga clic derecho y seleccione 'Propiedades'.
- En la ventana de propiedades de 'Auditar eventos de inicio de sesión', marque las casillas 'Correcto' y 'Error' para auditar tanto los inicios de sesión exitosos como los fallidos.
- Haga clic en 'Aceptar'.
- Finalmente, ejecute el comando gpupdate /force en el símbolo del sistema para forzar la actualización de la directiva de grupo en los equipos del dominio.
Con estos pasos, habrá habilitado con éxito la política 'Auditar eventos de inicio de sesión'.
Paso 2: Habilitar 'Auditar eventos de inicio de sesión de cuenta'
- Ejecute nuevamente el comando gpmc.msc para abrir la Consola de Administración de Directivas de Grupo.
- Expanda el nodo 'Controladores de dominio', haga clic derecho en la directiva 'Directiva de controladores de dominio predeterminada' y seleccione 'Editar'. (Alternativamente, puede crear un nuevo GPO como en el Paso 1 si no desea modificar la directiva predeterminada).
- En la ventana del Editor de administración de directivas de grupo (GPME), navegue a: Configuración del equipo -> Directivas -> Configuración de Windows -> Configuración de seguridad -> Directivas locales -> Directiva de auditoría.
- En el panel derecho, haga doble clic en 'Auditar eventos de inicio de sesión de cuenta' o haga clic derecho y seleccione 'Propiedades'.
- En la ventana de propiedades de 'Auditar eventos de inicio de sesión de cuenta', marque las casillas 'Correcto' y 'Error'.
- Haga clic en 'Aceptar'.
- Ejecute el comando gpupdate /force para actualizar la directiva de grupo en los controladores de dominio.
Ahora, la política 'Auditar eventos de inicio de sesión de cuenta' también está activada en su entorno de Active Directory.
Búsqueda de Registros de Eventos de Inicio y Cierre de Sesión en el Visor de Eventos
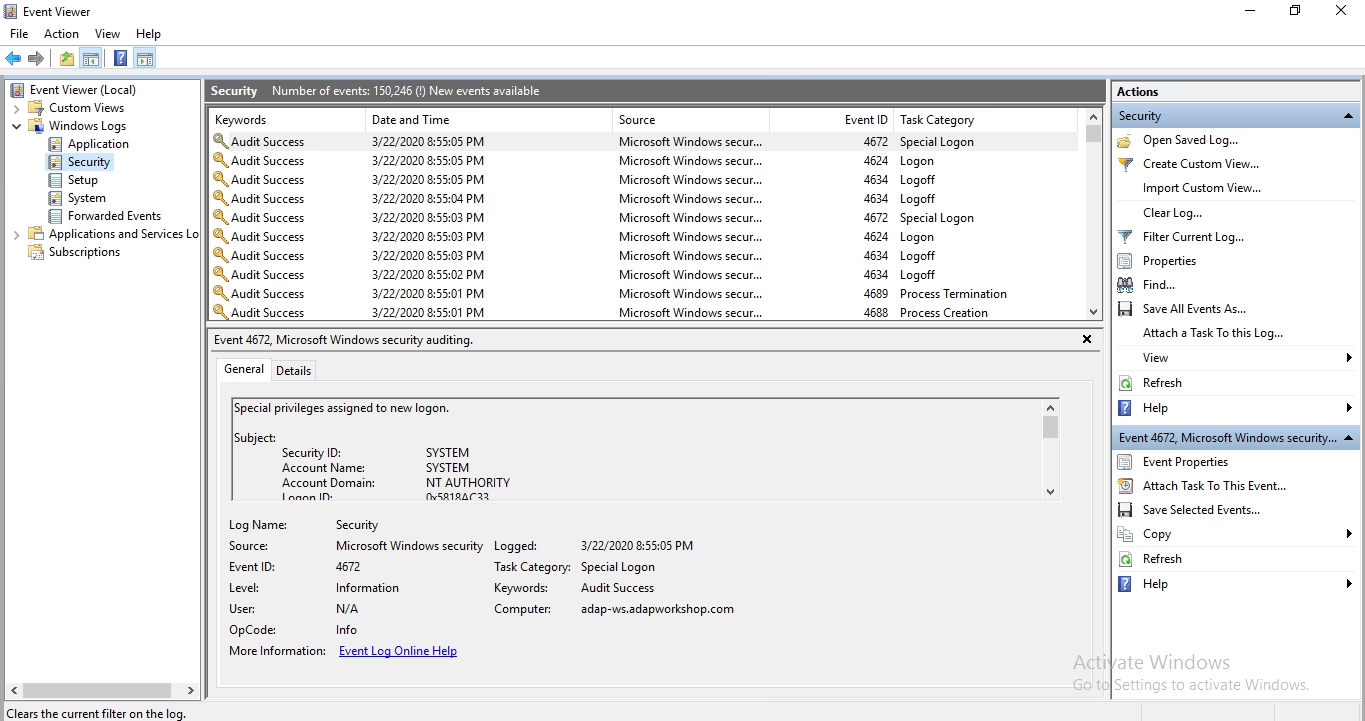
Una vez habilitadas las políticas de auditoría, los eventos de inicio y cierre de sesión se registrarán en los registros de seguridad de Windows. Para acceder a estos registros y buscar eventos específicos, siga estos pasos:
- Abra el Visor de eventos. Puede hacerlo buscando 'Visor de eventos' en el menú de inicio o ejecutando eventvwr.msc.
- En el panel izquierdo, navegue a 'Registros de Windows' -> 'Seguridad'.
- Para filtrar los eventos y buscar eventos específicos de inicio o cierre de sesión, haga clic en 'Filtrar registro actual...' en el panel derecho.
- En la ventana 'Filtrar registro actual', puede ingresar los ID de evento relevantes para el tipo de evento que busca (inicio de sesión exitoso, inicio de sesión fallido, cierre de sesión, etc.).
IDs de Evento Importantes para la Auditoría de Inicio de Sesión
Los eventos de auditoría se identifican mediante IDs de evento numéricos. A continuación, se presenta una tabla con los IDs de evento más relevantes para la auditoría de eventos de inicio de sesión y de inicio de sesión de cuenta en sistemas Windows Server 2008 o superior:
| Política de Auditoría | ID de Evento | Descripción |
|---|---|---|
| Auditar eventos de inicio de sesión | 4624 | Se inició sesión en una cuenta correctamente. |
| 4625 | No se pudo iniciar sesión en una cuenta. | |
| 4648 | Se intentó iniciar sesión utilizando credenciales explícitas. | |
| 4634 | Se cerró la sesión de una cuenta. | |
| 4647 | Cierre de sesión iniciado por el usuario. | |
| 4672 | Privilegios especiales asignados a un nuevo inicio de sesión. | |
| 4778 | Se reconectó una sesión a una estación de ventana. | |
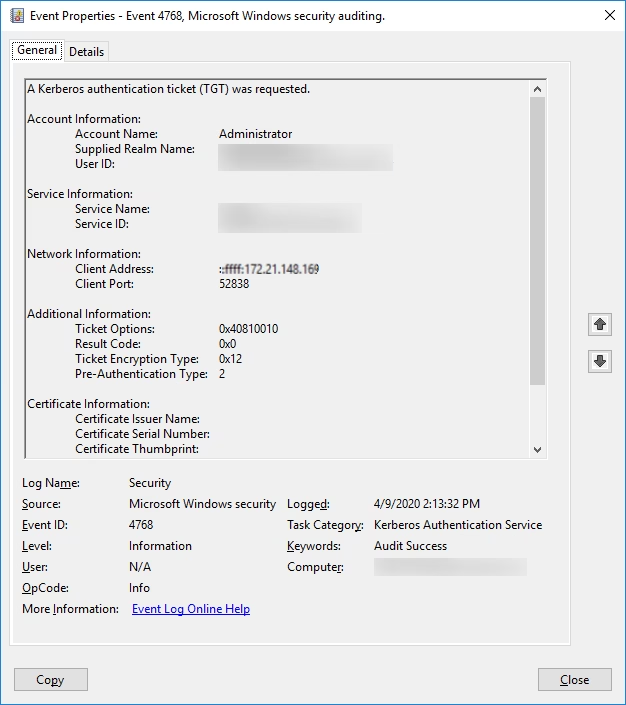
| Auditar eventos de inicio de sesión de cuenta | 4768 | Se solicitó un vale de autenticación Kerberos (TGT). |
| 4769 | Se solicitó un vale de servicio Kerberos. | |
| 4770 | Se renovó un vale de servicio Kerberos. | |
| 4771 | Error en la autenticación previa de Kerberos. | |
| 4774 | Se asignó una cuenta para el inicio de sesión. | |
| 4776 | El controlador de dominio intentó validar las credenciales de una cuenta. |
Ejemplo práctico: Para buscar inicios de sesión fallidos, puede filtrar el registro de seguridad por el ID de evento 4625. Al hacer doble clic en un evento específico, podrá ver detalles como el nombre de la cuenta, la fecha y la hora del intento fallido.
Desafíos de la Auditoría Nativa de Active Directory
Si bien el Visor de Eventos proporciona una forma nativa de auditar eventos de inicio de sesión, presenta ciertos desafíos:
- Volumen de eventos: Se generan múltiples eventos para una sola acción, lo que puede dificultar la búsqueda y el análisis de eventos específicos en grandes volúmenes de datos.
- Espacio en disco: El almacenamiento de registros de eventos a largo plazo puede consumir una cantidad significativa de espacio en disco.
- Complejidad en la búsqueda: La interfaz del Visor de Eventos puede ser menos intuitiva para realizar búsquedas complejas y correlacionar eventos de diferentes fuentes.
Alternativas a la Auditoría Nativa: Soluciones de Terceros
Para superar las limitaciones de la auditoría nativa, existen soluciones de terceros diseñadas específicamente para la auditoría de Active Directory. Herramientas como Lepide Active Directory Auditor y ADAudit Plus ofrecen funcionalidades avanzadas que simplifican el proceso de auditoría y proporcionan informes más claros y concisos.
Estas soluciones suelen ofrecer:
- Informes predefinidos: Generación de informes automatizados sobre eventos de inicio de sesión, cambios en Active Directory y otras actividades críticas.
- Búsqueda avanzada: Capacidades de búsqueda más potentes y flexibles para identificar eventos específicos rápidamente.
- Alertas en tiempo real: Notificaciones instantáneas sobre eventos sospechosos o críticos.
- Consolidación de datos: Recopilación y centralización de registros de eventos de múltiples fuentes para una visión unificada de la actividad en Active Directory.
¿Cómo Auditar la Actividad del Usuario en Windows en General?
Más allá de los eventos de inicio de sesión, es posible auditar una gama más amplia de actividades del usuario en sistemas Windows. Esto puede ser útil para rastrear acciones específicas, especialmente en archivos o carpetas sensibles.
Para configurar la auditoría de la actividad del usuario en general, puede utilizar la Directiva de Grupo Local (gpedit.msc) y configurar las 'Directivas de auditoría' bajo 'Configuración de seguridad' -> 'Directivas locales'. Al habilitar las opciones de 'Correcto' y 'Error' para diferentes categorías de auditoría (por ejemplo, 'Auditar acceso a objetos', 'Auditar administración de cuentas'), se registrarán eventos detallados sobre las acciones de los usuarios.
Además, para auditar el acceso a archivos o carpetas específicas, puede configurar la auditoría de objetos en las propiedades del objeto. En la pestaña 'Seguridad' -> 'Opciones avanzadas' -> 'Auditoría', puede agregar usuarios o grupos y seleccionar los tipos de acceso que desea auditar (por ejemplo, 'Eliminar', 'Escribir').
Preguntas Frecuentes (FAQs)
- ¿Por qué es importante auditar los eventos de inicio de sesión en Active Directory?
La auditoría de eventos de inicio de sesión es crucial para la seguridad, ya que permite detectar accesos no autorizados, comportamientos sospechosos y posibles amenazas internas. Ayuda a identificar quién accede a qué recursos y cuándo.
In Windows, when you access the computer in front of you or any other Windows computer on the network, you must first authenticate and obtain a logon session for that computer. A logon session has a beginning and end. An Account Logon event is simply an authentication event, and is a point in time event. - ¿Qué diferencia hay entre 'Auditar eventos de inicio de sesión' y 'Auditar eventos de inicio de sesión de cuenta'?
'Auditar eventos de inicio de sesión' rastrea inicios y cierres de sesión locales en un equipo, mientras que 'Auditar eventos de inicio de sesión de cuenta' registra la autenticación de cuentas a través de controladores de dominio.
- ¿Es recomendable habilitar ambas políticas de auditoría?
Sí, habilitar ambas políticas proporciona una visión más completa de la actividad de inicio de sesión en su entorno de Active Directory.
- ¿El Visor de Eventos es suficiente para una auditoría efectiva?
Si bien el Visor de Eventos es útil para la auditoría básica, puede ser limitado para entornos grandes y complejos. Las soluciones de terceros ofrecen funcionalidades más avanzadas y simplificadas.
- ¿Cómo puedo mejorar la eficiencia de la auditoría de eventos de inicio de sesión?
Considere utilizar soluciones de auditoría de terceros que ofrecen informes predefinidos, búsqueda avanzada y alertas en tiempo real. Además, revise y ajuste periódicamente las políticas de auditoría para enfocarse en los eventos más relevantes.
Conclusión
La auditoría de eventos de inicio de sesión en Active Directory es una práctica fundamental para mantener un entorno seguro y protegido. Si bien el Visor de Eventos de Windows proporciona herramientas básicas para esta tarea, las soluciones de terceros pueden ofrecer una mayor eficiencia y funcionalidades avanzadas. Al comprender los pasos para habilitar la auditoría y las herramientas disponibles, puede fortalecer significativamente la postura de seguridad de su organización y proteger sus activos más valiosos.